
自分のメアド・パスワード漏れてない?個人情報の漏洩確認方法、気づき方と漏洩後にやること(HIBP・Google試してみた)
【要約】個人情報の漏洩確認と対処まとめ
| 情報 | 自分で漏洩検索 | 主な確認方法 | 漏洩した場合の主な対応 |
|---|---|---|---|
| メールアドレス | ○ | HIBP等 | 漏洩したサービスを確認、フィッシング警戒 |
| パスワード | ○ | HIBP Pwned Passwords、Google等 | 即時変更、使い回し先も全変更 |
| 氏名・住所 | × | 漏洩元からの通知、不審な郵便・訪問等 | 不審な連絡・契約に注意、連絡元を確認 |
| 電話番号 | × | 漏洩元からの通知、不審なSMS・電話 | 不審なSMS/電話を警戒、迷惑電話ブロック |
| クレジットカード | × | 利用明細・カード利用通知 | すぐにカード会社へ連絡・利用停止/再発行 |
| 運転免許証 | × | 漏洩元からの通知 | CIC/JICCへの「本人申告」、信用情報開示 |
ニュースを見てると個人情報漏洩の話題が多すぎてびっくり。
AIで脆弱性つかれるケース増えてきたなぁって感じる、、、
よく言われる対策としては、
- 怪しいサイトに登録しない
- フィッシングサイトに注意する
- URLやドメインを確認する
- パスワードを使い回さない
みたいな感じ。
どれも大事だけど、ふと思った。
普段どんだけ気をつけてても、使ってるサービス自体が攻撃されて情報漏れたら防ぎようなくない?
実際、前にGoogleから「保存したパスワードの一部がウェブ上で漏洩しました」って通知が来てめちゃくちゃ焦ったことがある。
その時はすぐに対象のパスワードを変更したんだけど、そこで疑問が浮かんできた。
- Googleってどうやって自分のパスワードが漏れたの知ったの?
- メアドやパスワード以外の氏名・住所・電話番号・クレカ・免許証って自分で漏洩確認できないの?
気になったので、実際にいくつか漏洩チェックツールを使いながら調べてみた。
【先に結論】個人情報ごとに「漏洩の確認方法」が全然違う
今回調べてみて分かったけど、個人情報によって漏洩を確認する方法が全然違うっぽい。
表にある「×」は、「漏洩してるかが絶対に分からない」って意味じゃない。
メールアドレスみたいに「この情報が過去の漏洩データに含まれてるか」を一般ユーザーが横断検索できるサービスが存在しない、って意味。
だから検索できない情報については、
漏洩したことを知る経路(通知や異変)をちゃんと確保しておくこと
が超重要になってくる。
そもそもHIBP(Have I Been Pwned)って何者?
今回、試しに使ってみたのが「Have I Been Pwned(HIBP)」ってサイト。
HIBPは、自分のメールアドレスが過去の漏洩事件に含まれてるかを確認できる定番サービス。
「Pwned Passwords」って機能を使うと、使ってるパスワードが過去に流出したリストに入ってるかも検索できる。
まずは実際にサイトを開いてみた。
とりあえずこのサイトで、自分のメールアドレスとパスワードをそれぞれ確認してみる。
メールアドレスが漏洩しているか調べてみた
まずはメールアドレスの確認から。
HIBPで自分のメールアドレスを入力して検索してみる。
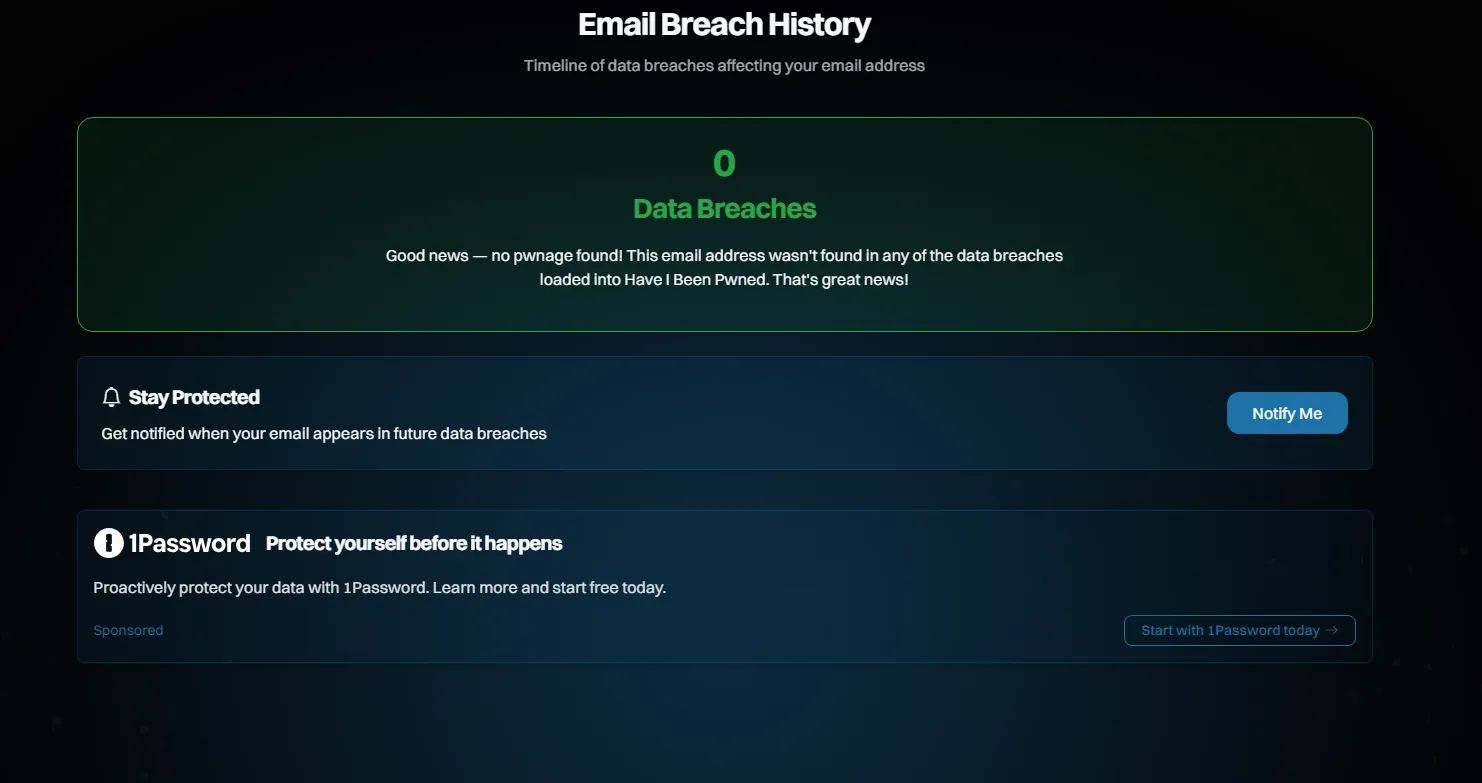
今回の結果は、
Good news — no pwnage found!(朗報!ハッキング被害は見つかりませんでした!)
だった。
つまり自分のメールアドレスは、HIBPに登録されてる既知の漏洩事例では見つからなかったということ。
ただ、ここで勘違いしちゃいけないポイントがある。
これは「このメールアドレスは絶対に漏洩していない」って意味じゃない。
HIBPのデータベースに登録されていない漏洩事件もあるし、漏洩したばかりでまだHIBPに反映されていないケースもあるからだ。
ついでにパスワードも漏洩しているか調べてみた
HIBPの「Pwned Passwords」で、使ってるパスワードが過去に流出したリストに入ってるかも検索できる。
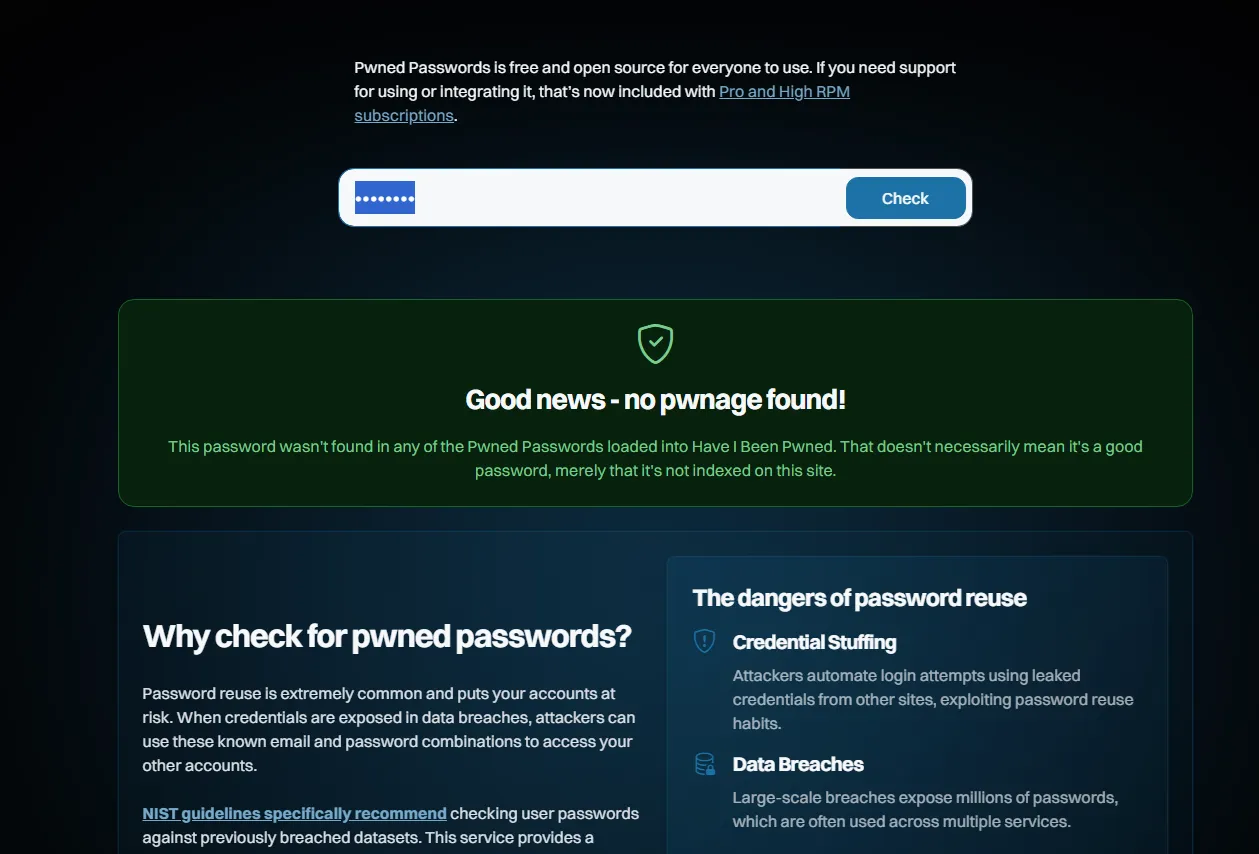
パスワードを入力して検索しても大丈夫なの?
次に「Pwned Passwords」を使って、使ってるパスワードが過去に漏洩してるか調べてみた。
でも普通に考えて、**「漏洩チェックサイトに自分のパスワードを入力するのって逆に危険じゃないの?」**って思うはず。
気になって仕組みを調べてみたら、かなり賢い処理を行っていた。
HIBPのPwned Passwordsは、入力されたパスワードそのものをそのままサーバーへ送信してるわけじゃないっぽい。
- ブラウザ側でパスワードを「SHA-1」というハッシュ値に変換する
- ハッシュ値の先頭5文字だけをHIBPのサーバーに送信する
- HIBPサーバーは、先頭5文字が一致する漏洩ハッシュの候補リストを返送する
- ブラウザ側で、残りの文字列が一致するかどうかを手元で照合する
この仕組みは「k-anonymity(k-匿名性)」と呼ばれるもの。
つまり、パスワードそのものがネットワークを流れてHIBPに送信されてるわけじゃないっぽい。
ただし、これは本物のHIBPがこの安全な仕組みを採用しているという前提の話。
後述するけど、HIBPを装った偽サイトにパスワード入力しちゃうと普通に盗まれるので注意が必要。
Googleでも保存したパスワードの漏洩チェックができる
もう一つ便利なのが「Google Password Manager(パスワード マネージャー)」。
Googleのパスワードチェックアップを使うと、ブラウザ等に保存したパスワードについて、
- 既に漏洩しているか
- 容易に推測される脆弱なものか
- 複数のサービスで使い回されているか
といったリスクを一括で診断してくれる。
今回試してみた結果がこちら。
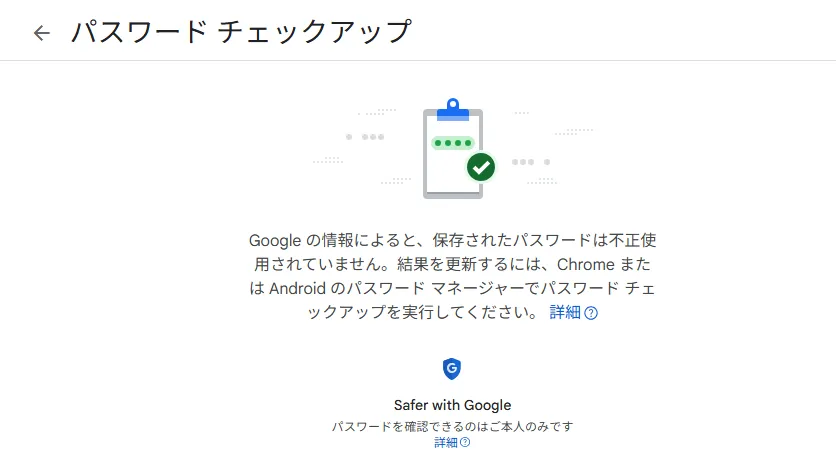
ちなみに、冒頭で触れた「過去にGoogleから受け取った漏洩警告」もこの仕組みによるもの。
Googleにパスワードを保存しておくと、手動でチェックしなくても裏で漏洩データベースと照合して危険を検知した時に通知してくれるのがありがたい。
メアドやパスワード以外はどうやって漏洩に気づけばいい?
ここまで確認して、「メールアドレスとパスワードのチェック方法は分かった」となったわけだが、個人情報はそれだけじゃない。
- 氏名
- 住所
- 電話番号
- クレジットカード番号
- 運転免許証・マイナンバー等の本人確認書類
これらが漏洩した場合はどうすればいいのか?
「自分の住所や電話番号が漏れてないか検索したい!」と思っても、調べてみるとメールアドレスみたいな検索サイトは存在しない。
ここから対策の考え方をガラッと変える必要がありそう。
氏名・住所・電話番号の漏洩検索って無理なの?
氏名、住所、電話番号については、一般ユーザーが横断的に検索できるデータベースやWEBサービスはない。
「じゃあ何もできないの?」というとそうではない。
重要なのは、
「漏洩した情報を検索する」から「漏洩の通知や異変にすぐ気づく状態を作る」へ考え方を変えること。
パターン1:漏洩元事業者からの通知で気づく
個人情報保護法により、一定規模やリスクのある個人データ漏えいが発生した場合、事業者には個人情報保護委員会への報告と、被害を受けた本人への通知が義務付けられている。
事業者からの通知には、漏洩した情報の項目や原因、今後の対応が記載されている。
つまり、自分で検索して探すのではなく、**「漏洩させた会社から正式に連絡が来る」**という経路が基本になる。
例えば、「不正アクセスにより、お客様の氏名・住所・電話番号が漏洩した可能性があります」といったメールや書面が届いた場合など。
この通知を受け取ったら、まずは**「自分のどの情報が漏れたのか」**を正確に把握するのが最初のステップ。
パターン2:漏洩情報を使った攻撃や迷惑メールから気づく
もう一つは、流出した情報が悪用され始めたことで気づくケース。
例えば電話番号やメールアドレスが漏れると、
- 身に覚えのないSMS(フィッシング詐欺)
- 不審な勧誘電話
- 実在するサービスを騙るなりすまし連絡
- 自分の名前や住所を知っている状態での怪しい連絡
などが急増することがある。
ただし、「不審な電話が来た = どこからか個人情報が漏れた!」と即断できるわけではない(ランダム発信や名簿屋の可能性もあるため)。
とは言え、特定サービスからの漏洩通知があった直後に不審な連絡が増えた場合は、かなり警戒度を上げるべき。
パターン3:身に覚えのない契約や請求から気づく
さらに恐ろしいのが、自分の名前や住所を使って勝手に契約を結ばれているケース。
- 身に覚えのないクレジットカードの新規発行
- 身に覚えのないローン・キャッシング申し込み
- 身に覚えのない携帯電話の新規契約
- 身に覚えのない商品購入や請求書
指定信用情報機関(CICなど)でも、第三者に個人情報を知られたことで本人なりすましによる不正申し込みが発生するリスクについて注意喚起している。
この場合、「漏洩していないか検索する」ことよりも、**「自分名義で勝手に契約されていないか確認する」**ことの方が遥かに重要になってくる。
クレジットカードも漏洩検索できる?
クレジットカードに関しても同じ。
「自分のカード番号がダークウェブに載っていないか検索する」といった方法を一般人がやるのは現実的じゃない。
カードで意識すべきは、
- カード利用通知機能(決済ごとに通知が来る設定)
- 毎月のWeb利用明細
- カード会社からの不正検知システムによる連絡
を日頃からチェックすること。
「この決済、全く身に覚えがないぞ……?」と気づいた瞬間に、すぐにカード会社へ連絡してカードを止めるのが鉄則。
クレジットカードの場合、漏洩したこと自体を発見するよりも、不正利用を早期に発見してカードを止めることの方が何倍も大切。
運転免許証が漏れたらどうするの?
運転免許証やマイナンバーカードの画像・番号が流出した場合も、HIBPのような検索サイトで調べることはできない。
もし本人確認書類の情報が漏れてしまった(あるいはフィッシングサイト等で送信してしまった)場合は、以下の防衛策がある。
信用情報機関(CICやJICC)には 「本人申告」 という制度がある。
これは「免許証を紛失した」「個人情報を騙し取られたので悪用される恐れがある」という旨を信用情報に登録しておく仕組み。
金融機関やカード会社が審査する際にこのコメントが表示されるため、なりすましによる不正契約を未然に防ぎやすくなる。
また、信用情報の「本人開示」を行って、勝手にローンやカードが作られていないか定期的に確認するのも有効。
つまり運転免許証に関しても、漏洩の検索ではなく、なりすまし契約を防止・警戒するという対策になりそう。
漏洩したことが分かったら何をする?
調べた結果を整理すると、「漏れた情報の種類」によって取るべきアクションが全く異なる。
パスワードが漏れた場合
- 該当サービスのパスワードを即座に変更する
- 同じパスワードを使い回している他のサービスも全変更する
- 二段認証(多要素認証)を有効化する
- ログイン履歴を確認し、不審なアクティブセッションを強制ログアウトする
メールアドレスが漏れた場合
- メアド自体を変更すべきとは限らない(変更が大変なため)
- どのサービスから、メアドと一緒に何が漏れたか確認する
- 今後届くフィッシングメールや詐欺SMSへの警戒を強める
氏名・住所・電話番号が漏れた場合
- これらは簡単に変更できない
- 漏洩元の事業者からの通知内容をよく確認する
- 不審な電話・SMS・郵便物・訪問者に注意する
- 身に覚えのない請求や契約がないか注意する
クレジットカード情報が漏れた場合
- 不正利用がまだ発生していなくても、漏洩が疑われる段階でカード会社へ連絡する
- カード会社の指示に従い、カード停止・再発行の手続きをとる
運転免許証・本人確認書類が漏れた場合
- 漏洩した日時や経緯を記録しておく
- 必要に応じて警察や相談窓口へ連絡
- CICやJICCへ「本人申告」を登録する
- 定期的に信用情報を開示して不正契約がないか確認する
HIBPの偽サイトに注意!
今回もう一つ気になったのが、
「個人情報が漏れているか確認したい!」というユーザー心理を狙った偽サイト(フィッシング)
の存在だ。
HIBPの正規サイトのURLは、
https://haveibeenpwned.com/
である。
HIBPに似せた紛らわしいドメインの偽サイトも存在するため、検索エンジンやSNSのリンクから飛ぶ際は、アドレスバーのドメインを必ず確認する癖をつけるべき。
「鍵マーク(HTTPS)がついているから安心」というのもNG。
HTTPSは「通信が暗号化されている」だけであって、「そのサイトが本物であること」を保証しているわけではないからだ。
漏洩チェックをするためのサイト自体が偽物じゃないか注意する
という本末転倒な事態を防ぐ意識が必要になる。
「0件」だからって安心しちゃだめなの?
今回、実際に自分のメアドやパスワードをHIBPやGoogleで確認してみた。
結果はどれも「問題なし(0件)」だったわけだが、
「よし、自分の個人情報は完璧に安全だ!」
とは全く言えない。
理由は単純で、世の中のすべての漏洩事件がデータベースに登録されているわけではないからだ。
発覚していない漏洩事件もあれば、HIBPが収集できていないデータも山ほどある。
それに氏名・住所・電話番号などはそもそも横断検索できる仕組み自体がない。
だから大切なのは、
「ひとつのサイトで0件だったから安心」ではなく、異変にすぐ気づける体制を作っておくこと
だと思う。
個人情報漏洩に気づくために普段からできること
最後に、今回調べた内容を普段の行動に落とすとこうなる。
| やること | 対象情報 |
|---|---|
| HIBPでメールアドレスを確認 | メールアドレス |
| Pwned Passwordsで確認 | パスワード |
| Google Password Checkupを確認 | 保存パスワード |
| サービスからの漏洩通知を確認 | 氏名・住所・電話番号など |
| カード利用通知・明細を確認 | クレジットカード |
| 身に覚えのない契約を確認 | 氏名・住所・本人確認情報 |
| 不審なSMS・電話を警戒 | 電話番号等 |
| 必要に応じて信用情報を開示 | なりすまし・不正契約 |
| 本人確認書類の漏洩時は本人申告を検討 | 運転免許証等 |
つまり、
「漏洩したか検索する」
だけが個人情報漏洩対策ではない、ということだ。
まとめ:結局どうすればいいのか?
今回、自分のメールアドレスとパスワードを実際に確認してみた。
結果はこんな感じ。
| 確認方法 | 結果 |
|---|---|
| HIBP:メールアドレス | 0件 |
| HIBP:パスワード | 0件 |
| Google Password Checkup | 不正使用の警告なし |
| Googleから過去に漏洩通知 | あり |
| 通知後の対応 | パスワード変更済み |
最初は、
「Googleがパスワードの漏洩教えてくれるなら、住所や電話番号もどこかで検索できるのでは?」
と思ってた。
でも調べてみたら全然違った。
メールアドレスやパスワードには、HIBPやGoogle Password Checkupみたいな確認手段がある。
だけど、氏名・住所・電話番号・運転免許証なんかは、一般ユーザーが漏洩データを検索できるわけじゃない。
クレジットカードも同じで、漏洩データを検索するより利用明細やカード会社の通知を確認する方が圧倒的に現実的。
だから大事なのは、
「漏洩してないか検索する」ことじゃなくて、「漏洩した時にすぐ気づける状態」を作っておくこと
サービスから漏洩通知が来たらちゃんと確認する。
不審なSMSや電話が来たら警戒する。
カードの利用通知や明細をこまめにチェックする。
身に覚えのない契約がないか気をつける。
で、実際に漏洩が分かったら、漏れた情報に合わせてすぐ動く。
個人情報漏洩への対策は、
「漏洩を防ぐ」→「漏洩に気づく」→「被害を広げない」
までセットで考える必要がある。
あと個人的に一番気をつけたいのが、
「漏洩してるか調べたい」っていう焦りにつけ込む偽サイト
特にパスワードや本人確認書類を入力する前は、アクセス先が本当に本物のアドレスなのか確認したい。
今回調べてみて、個人情報漏洩対策は「チェックサイト使って終わり」じゃなくて、情報の種類に合わせて確認方法も対策も使い分けるのが正解だと分かった。
参考リンク
※本記事の「0件」は、各サービスが確認対象としている既知の情報から見つからなかったことを意味する。漏洩していないことを保証するものではない。